Skap engasjement på tvers av avdelinger med 'Kanaler' og abonnementsmodellen
I mange store og mellomstore bedrifter oppstår det en permanent drakamp om infoskjermene:
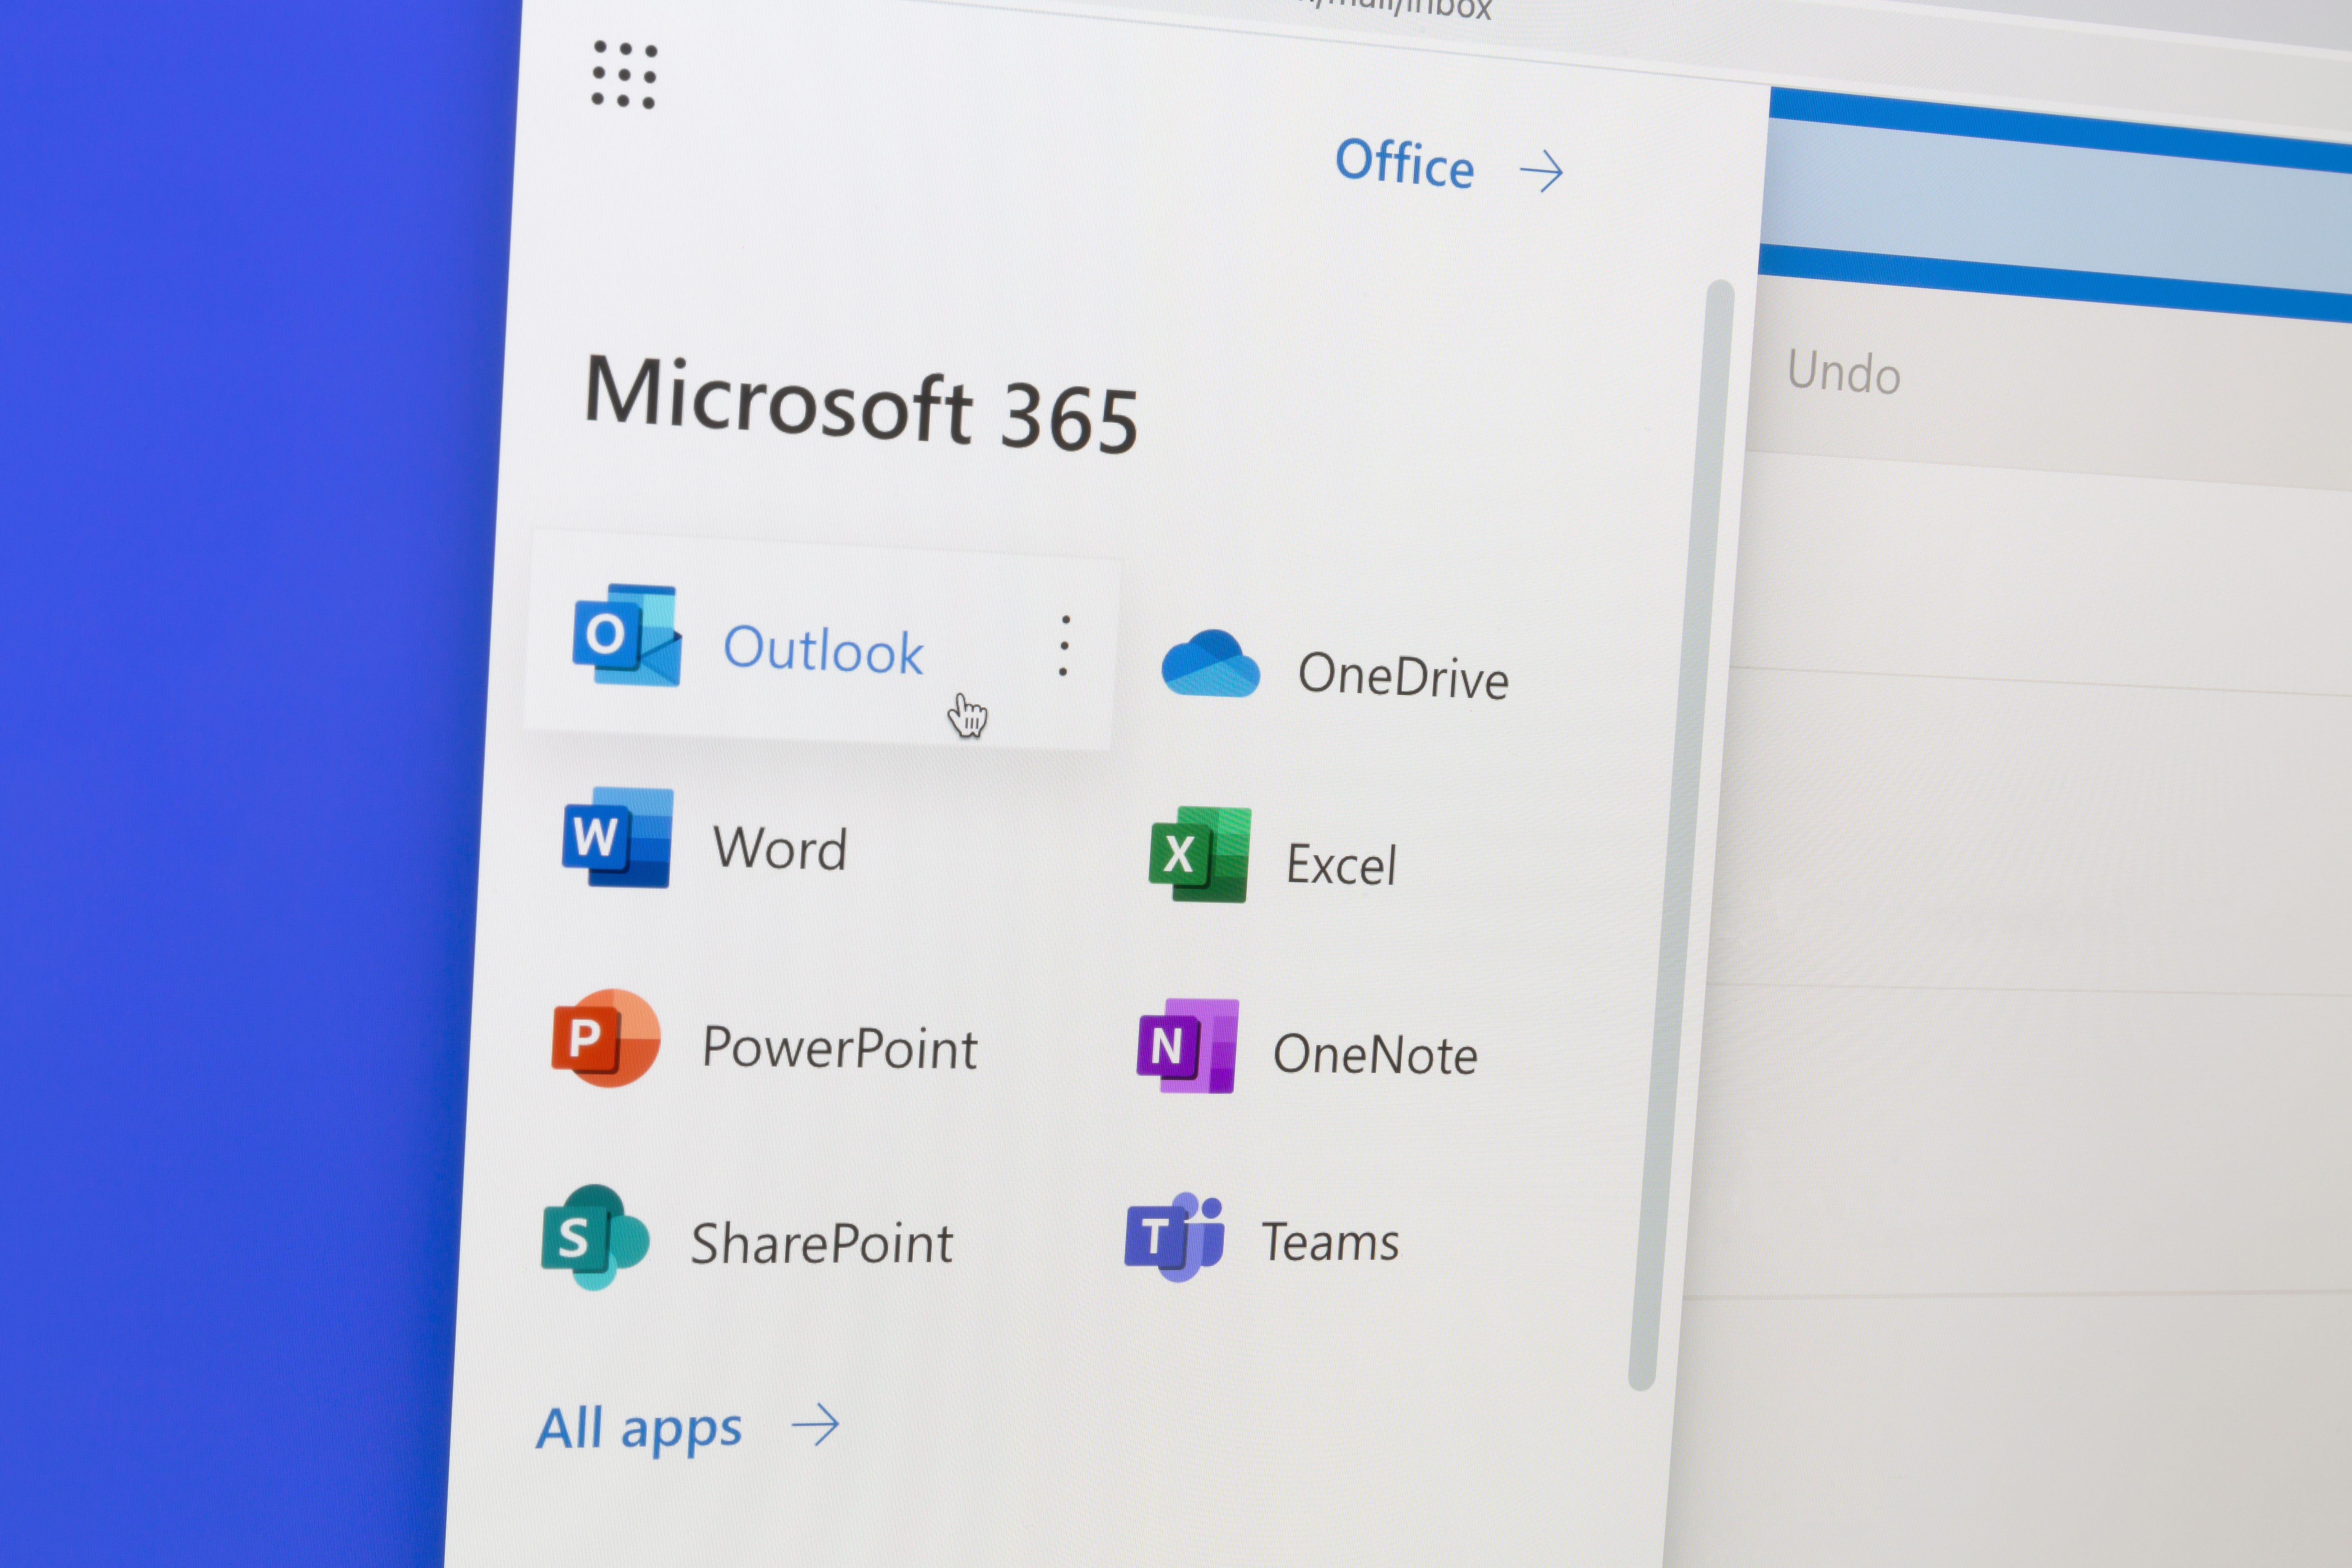
d:Signage løser dette med en brukersentrert, delegerte API-modell som gjør det like enkelt å koble opp M365-innhold som det er å logge seg på sin egen PC – helt uten at IT må gi fra seg administrative overstyringstilganger eller håndtere hemmelige nøkler.
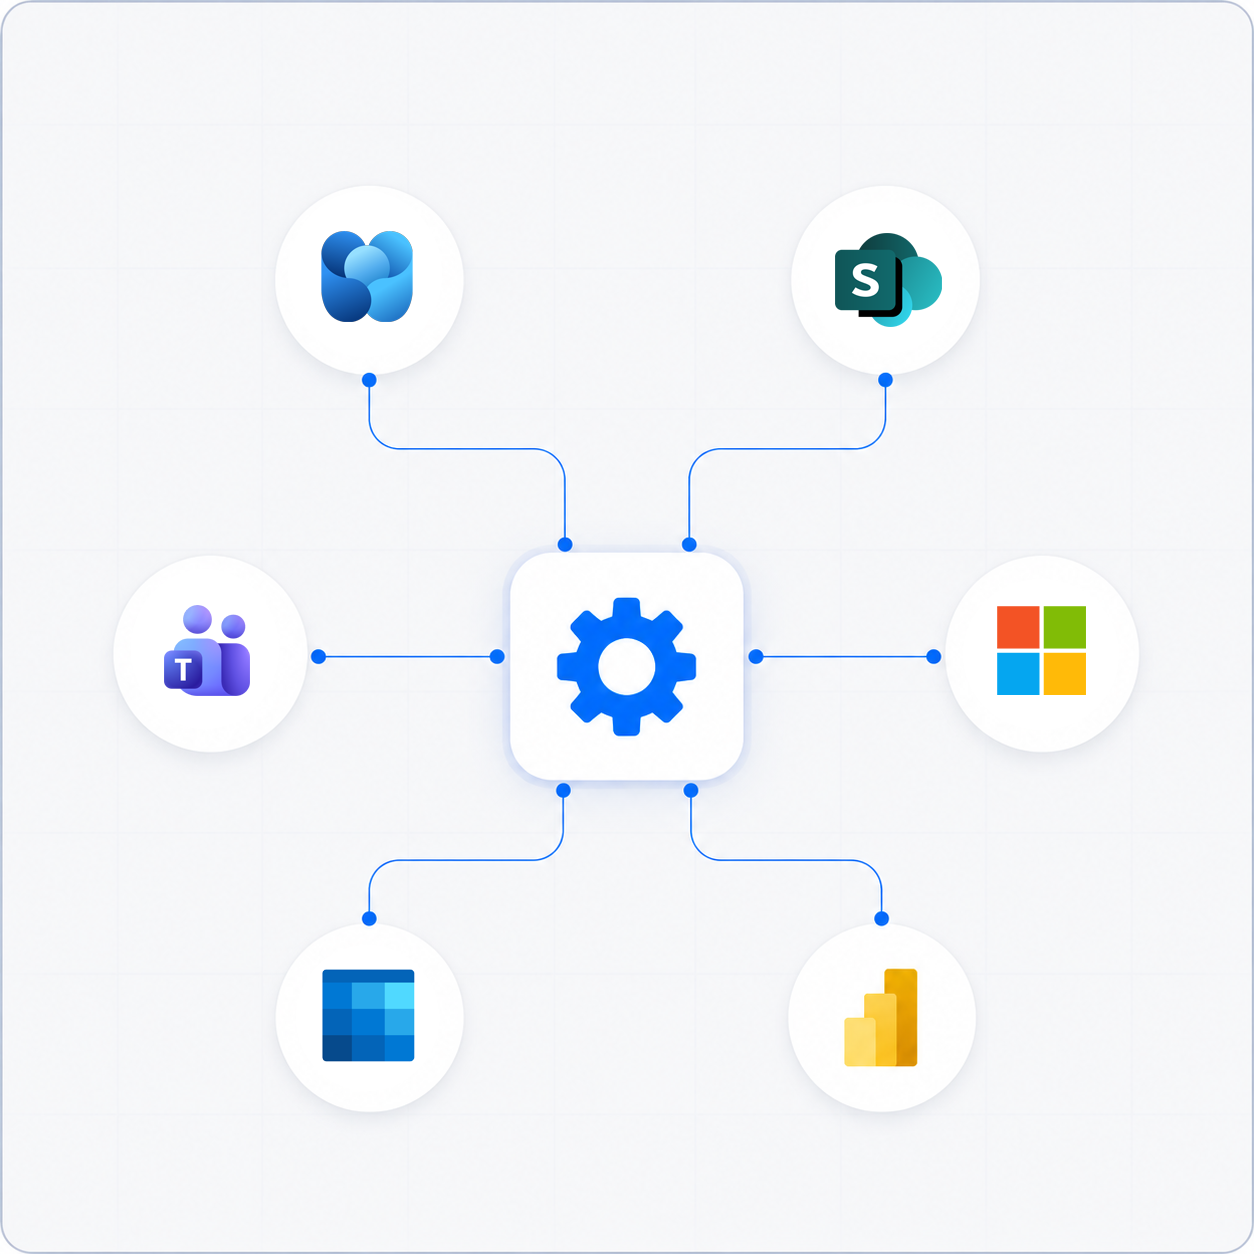
Enten det gjelder SharePoint, Microsoft Teams, Viva Engage, kalendere eller PowerBI, følger integrasjonen samme standardiserte og brukerstyrte arbeidsflyt. Applikasjonen godkjennes sentralt i Entra ID av IT-admin én gang, og deretter styrer redaktørene selv sine egne visninger via Microsoft-innlogging.
Slik setter redaktøren opp en visning (eksempel med SharePoint):
Når dette er satt opp, vil infoskjermen automatisk hente oppdaterte versjoner av dokumentet i bakgrunnen. Dersom brukeren endrer filen i sin SharePoint eller Teams-mappe i etterkant, reflekteres endringene automatisk på infoskjermen. Visningen er låst til dette oppsettet; for å bytte gruppe eller site kreves en ny autorisert Microsoft-innlogging.
Integrasjonsmodellen dekker alle de viktigste samhandlingsverktøyene i Microsoft 365:
Fra et IT- og sikkerhetsperspektiv er løsningen utformet med prinsippet om least privilege (laveste nødvendige tilgangsnivå) og full isolasjon av data.
1. Ingen sertifikater eller Entra ID Secrets fra kunden
Kunden trenger ikke å opprette egne App Registrations med hemmelige nøkler (client secrets) eller laste opp virksomhetssertifikater. Dette fjerner risikoen for at utgåtte nøkler bryter visningene eller at hemmelige tilgangs-tokens havner på avveie.
2. Delegerte Microsoft Graph API-tillatelser
Applikasjonen benytter utelukkende delegerte tillatelser. Det betyr at appen aldri har mer tilgang enn den innloggede brukeren selv har i organisasjonen. Følgende Graph API-skassetter benyttes:
3. Minimalt PII-avtrykk
Ved innlogging registreres kun et absolutt minimum av personopplysninger fra Microsoft 365 for å håndtere autorisasjonsbeviset:
4. Sikring av tilgangstokens og kryptering
Når en bruker autoriserer en integrasjon, genereres et tilgangsobjekt bestående av kryptert token og organisasjonsdata:
Skrivebeskyttet lag: Objektet benyttes utelukkende av en intern bakgrunnstjeneste på d:Signages servere som kun har skrivebeskyttet lesefunksjonalitet mot Microsoft Graph API (kan ikke endre eller slette data i kundenes M365).
Ingen eksponering: Sluttbrukere eller redaktører kan ikke laste ned, hente ut eller gjenbruke tilgangsobjektet eller tokenet utenfor systemet. Redaktøren kan kun slette koblingen og opprette en ny ved behov.
Kryptert arkiv: Tokens serialiseres og lagres kryptert med sikre algoritmer. Tilgang krever både interne krypteringsnøkler og kjennskap til den implementerte arkitekturen.
5. Egen infrastruktur uten uoversiktlige tredjepartsledd
All behandling, lagring og backup av krypterte applikasjonsdata skjer på dedikert maskinvare eid, driftet og forvaltet av d:Signage selv. Det benyttes ingen tredjeparts offentlige skytjenester (som AWS eller Azure) for token- og dataarkivering. Dette gir IT-avdelingen full forutsigbarhet rundt datalagring, fysisk tilgangskontroll og suverenitet over infrastrukturen.
Med d:Signage sin Microsoft 365-integrasjon får IT-avdelingen en løsning som tilfredsstiller strenge krav til datasikkerhet, kryptering og rettighetsstyring – samtidig som kommunikasjons- og markedsavdelingen får et selvdrevet verktøy som ruller ut M365-innhold på sekunder.
I mange store og mellomstore bedrifter oppstår det en permanent drakamp om infoskjermene:
I en travel hverdag er infoskjermen først og fremst et verktøy for internkommunikasjon, kulturbygging og nyheter. Men når uønskede hendelser eller...

Mange bedrifter investerer betydelige summer i moderne Business Intelligence- og CRM-verktøy som PowerBI, Salesforce og SuperOffice. Målet er...

Slik holder du merkevaren konsistent på hundrevis av skjermer Det krever betydelige ressurser, tid og investeringer å bygge en sterk, gjenkjennelig...
Internkommunikasjon er limet i enhver organisasjon. Men når virksomheten vokser, åpner kontorer i flere land og kompleksiteten øker, blir dette...

IT-avdelingen har en unik rolle i en organisasjon. De er en sentral servicefunksjon som skal sikre at alle digitale systemer og verktøy fungerer...